La cybersécurité d’une mairie ne se joue pas seulement sur ses ordinateurs. Le téléphone en est un maillon à part entière : c’est par lui que passent les fraudes au faux maire ou au faux fournisseur, c’est lui que des pirates détournent pour passer des appels surtaxés, et c’est souvent le dernier canal ouvert avec les habitants quand une cyberattaque bloque l’informatique.
Ce guide 2026 s’adresse aux maires, aux adjoints et aux secrétaires de mairie des communes de quelques centaines à quelques milliers d’habitants, qui n’ont ni service informatique ni DSI. Dans ces communes, la secrétaire de mairie gère à la fois l’accueil, l’état civil, la comptabilité et les relations avec les prestataires. C’est elle que les fraudeurs appellent en premier, et c’est elle qui doit répondre aux administrés le jour d’une panne.
Les guides officiels, notamment celui de l’Association des maires de France et de l’ANSSI, traitent bien la gouvernance, les sauvegardes, les mots de passe et la sensibilisation des agents. Le téléphone y reste presque toujours hors champ : les lignes sont rarement inventoriées, les standards rarement protégés, et la continuité téléphonique rarement prévue dans le Plan Communal de Sauvegarde. Or l’extinction du RTC, le réseau téléphonique historique, oblige justement à revoir toutes ces lignes : dans de nombreuses communes, les premières coupures interviennent en 2027.
Ce guide répond à cinq questions concrètes : comment déjouer un faux maire au téléphone, comment empêcher le piratage du standard, comment rester joignable si l’informatique est bloquée, quelles lignes recenser avant la fin du cuivre, et quoi exiger de son opérateur. Il s’appuie sur les sources publiques (ANSSI, Arcep, Cybermalveillance.gouv.fr) et sur l’expérience de FranceIP, opérateur télécom B2B qui accompagne des communes de 289 à environ 2 300 habitants dans l’Yonne, le Puy-de-Dôme, les Deux-Sèvres et la Saône-et-Loire.
En 2024, l’ANSSI a traité 218 incidents touchant des collectivités territoriales. Sa synthèse de la menace, publiée en février 2025, rappelle que l’objectif lucratif est de loin la première motivation des attaquants. Côté rançongiciels, le ministère de l’Intérieur recensait 55 collectivités victimes en 2023, contre 37 en 2022.
Ces chiffres ne disent pas qu’une mairie sur dix sera attaquée. Ils disent autre chose, de plus utile pour un élu : les attaquants ne choisissent pas leurs cibles par prestige, mais par facilité. Une commune détient des données personnelles en quantité (état civil, listes électorales, cantine, urbanisme), paie des fournisseurs, et dispose rarement de défenses en profondeur.
La fraude ne passe pas toujours par un logiciel malveillant. Une partie des escroqueries visant les collectivités repose sur un simple appel : un faux fournisseur qui annonce un changement de coordonnées bancaires, un faux élu qui demande un virement urgent. Dans ces scénarios, aucun antivirus n’intervient. C’est la procédure, et la ligne téléphonique, qui font la différence.
L’essentiel en 5 points
Le guide AMF-ANSSI destiné aux communes et aux intercommunalités met en avant quatre priorités : 1.sensibiliser les agents 2.recenser les systèmes d’information 3. examiner les contrats passés avec les prestataires 4.prévoir un plan de gestion de crise. Dans les faits, cet inventaire se concentre souvent sur les éléments les plus visibles : ordinateurs, serveurs et logiciels métiers.
La téléphonie, elle, n’est jamais mentionnée dans ces recommandations. Installée parfois depuis plusieurs années elle n’est pas toujours considérée comme une composante à part entière du système d’information. Il peut alors devenir difficile de savoir précisément quelles lignes sont encore actives, à quels usages elles correspondent. Paradoxalement, la téléphonie moderne repose de plus en plus sur des outils totalement numériques : standard IP, postes connectés, comptes utilisateurs, mots de passe et connexions réseau. Et avec la fin du RTC en 2027 cette bascule vers la téléphonie IP ne fera qu’accentuer cette exposition aux risques cyber à travers le téléphone.
Cette situation fait apparaître trois risques majeurs, développés dans les sections suivantes : 1. l’usurpation, lorsqu’un fraudeur se fait passer pour un élu, un agent ou un fournisseur 2. le détournement, lorsque la téléphonie de la commune est utilisée à son insu 3. la rupture de service, lorsque les administrés ne peuvent plus joindre la mairie. Les deux premiers peuvent entraîner des pertes financières. Le troisième touche directement à la continuité du service public précisément au moment où ils ont le plus besoin de pouvoir contacter leur mairie.
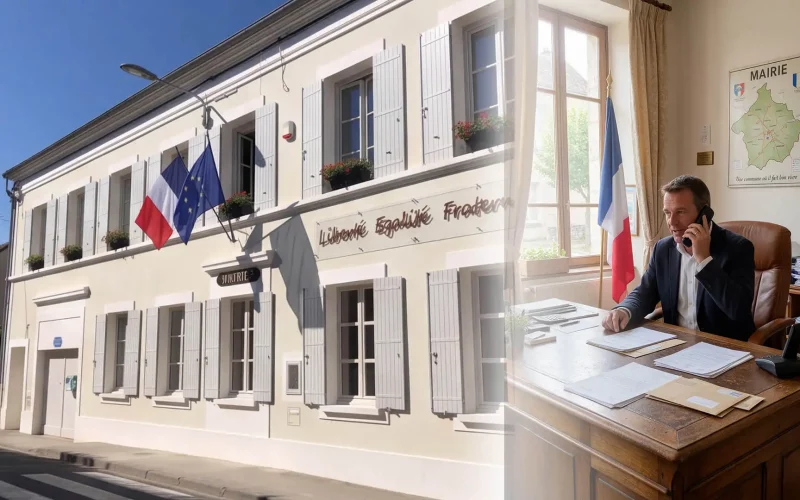
Le scénario est désormais bien connu : un appel, une voix qui semble familière, puis une demande de virement présentée comme urgente. Ce qui évolue, c’est la crédibilité de la fraude. Les techniques de clonage digital peuvent rendre plus difficile l’identification d’un interlocuteur sur la seule base de sa voix.
Le numéro qui s’affiche à l’écran ne constitue pas davantage une preuve d’identité. La loi du 24 juillet 2020 impose aux opérateurs des obligations d’authentification des numéros d’appelant. Le mécanisme d’authentification des numéros, appelé MAN, est progressivement généralisé depuis octobre 2024. Depuis le 1er janvier 2026, une mesure supplémentaire impose notamment de masquer les numéros mobiles français qui ne peuvent pas être authentifiés lorsqu’un appel provient de l’étranger. Ces dispositifs renforcent la protection, mais ne font pas disparaître le risque : l’Arcep indique avoir enregistré plus de 19 000 signalements d’usurpation de numéros en 2025 et avoir ouvert une enquête administrative concernant l’ensemble des opérateurs attributaires de numéros du plan national de numérotation. [arcep.fr]
Face à ce type de fraude, la réponse ne peut donc pas reposer uniquement sur la technique. Elle passe aussi par des règles simples, écrites et connues de tous les agents et élus :
Enfin, la protection doit fonctionner dans les deux sens. Il ne s’agit pas seulement d’éviter qu’un fraudeur se fasse passer pour un interlocuteur de confiance, mais aussi de protéger l’identité téléphonique de la mairie. L’Arcep relève en effet que des fraudeurs peuvent afficher le numéro d’une autorité publique afin de donner davantage de crédibilité à leur tentative d’escroquerie.
Le second risque est plus discret. Un standard téléphonique IP (on parle aussi d’IPBX) est un serveur accessible par le réseau. S’il est mal protégé, par un mot de passe par défaut ou un compte oublié, des fraudeurs peuvent s’y connecter et l’utiliser pour passer des appels vers des numéros surtaxés ou des destinations internationales qu’ils contrôlent.
Ces attaques se déclenchent de préférence quand personne ne regarde : le vendredi soir, la nuit, pendant les congés. Une mairie fermée du samedi au lundi offre une fenêtre idéale. La commune découvre le problème à la réception de la facture, parfois plusieurs semaines plus tard.
Les mesures efficaces se décident au moment de l’installation, et se vérifient ensuite :
Sur le terrain · Varennes-le-Grand (Saône-et-Loire, environ 2 300 habitants)
La commune a mis en service en septembre 2025 un standard téléphonique IP à trois postes. C’est exactement le type d’installation, simple et compacte, pour lequel ces règles doivent être posées dès le premier jour : une petite installation n’est pas une petite cible.

Lors d’une attaque par rançongiciel, la consigne est souvent de déconnecter le réseau. Et si téléphonie dépend des mêmes équipements, elle s’arrête avec lui. La continuité téléphonique se prépare donc en amont de la crise, autour de trois questions :
Ce document a un cadre naturel : le Plan Communal de Sauvegarde (PCS). Un guide publié par le Pôle d’excellence cyber et hébergé par Cybermalveillance.gouv.fr, mis à jour en novembre 2025, aide précisément les communes de moins de 3 500 habitants à y intégrer le risque cyber. Une fiche « téléphonie » d’une page y a toute sa place : numéros à renvoyer, personnes d’astreinte, contact de l’opérateur.
Sur le terrain · Saint-Père (Yonne, 289 habitants)
La mairie et l’école disposent chacune de leur propre accès fibre, de leur propre ligne avec forfait fixe et mobile et de leur propre poste, mis en service fin juillet 2026, avant la rentrée. Si l’accès d’un des deux bâtiments est interrompu, l’autre reste joignable.
Sur le terrain · La Peyratte (Deux-Sèvres, environ 1 100 habitants)
La mairie dispose d’un accès internet par satellite, fourni par Com-IP, société partenaire. La téléphonie, dont la ligne de l’agence postale communale, a été mise en place en juillet 2025 en tenant compte de cette contrainte de connectivité.
Le réseau téléphonique commuté (RTC), qui permet notamment le fonctionnement des lignes téléphoniques analogiques traditionnelles, disparaît progressivement avec la fermeture du réseau cuivre. Pour la majorité des communes, la fermeture commerciale du cuivre intervient le 31 janvier 2026 ou le 31 janvier 2027. Elle signifie qu’il n’est alors plus possible de souscrire un nouvel abonnement utilisant ce réseau. Le calendrier actuel prévoit cette extinction progressive jusqu’en 2030. [arcep.fr] Pour les communes, le principal risque ne vient pas forcément du standard téléphonique, généralement bien identifié, mais des lignes anciennes non recensées ou oubliées. Certaines peuvent encore être utilisées pour :
Une ligne peut ainsi continuer à fonctionner silencieusement pendant des années, jusqu’au jour où sa disparition révèle son utilité. Recenser les lignes téléphoniques devient donc un véritable exercice de continuité de service, et pas seulement une opération technique. La migration hors du réseau cuivre est enfin l’occasion de faire le tri entre les lignes à supprimer, celles à remplacer et les numéros qu’il est nécessaire de conserver.
Sur le terrain · Marat (Puy-de-Dôme, environ 800 habitants)
Depuis avril 2025, l’accueil, un poste sans fil, le secrétariat, l’école et la cantine sont réunis sur une même installation, avec un accès fibre, des forfaits fixe et mobile et des numéros directs. Chaque ligne est identifiée, rattachée à un usage et gérée par un interlocuteur unique, avec une facture unique.
Le guide AMF-ANSSI invite les communes à analyser les clauses de leurs contrats de prestation. Pour la téléphonie, voici les questions qui comptent, à poser par écrit :
Chez FranceIP, ces réponses s’appuient sur un réseau homogène, supervisé en continu, et sur un interlocuteur unique pour l’ensemble des sites de la commune. Quel que soit l’opérateur retenu, l’important est que les réponses figurent au contrat, et pas seulement dans la proposition commerciale.
La cybersécurité d’une commune ne concerne pas seulement ses ordinateurs. Le téléphone est lui aussi un maillon sensible : il peut servir à usurper l’identité d’un élu ou d’un fournisseur, être détourné à des fins frauduleuses, mais aussi rester le dernier moyen de joindre la mairie lorsque l’informatique est indisponible.
Le sécuriser repose avant tout sur quelques mesures simples : une procédure de contre-appel pour les demandes sensibles, des usages et dépenses encadrés, une solution de secours en cas de panne, un inventaire des lignes et des garanties clairement définies avec l’opérateur.
La disparition progressive du réseau cuivre offre l’occasion de revoir ces dispositifs. C’est le bon moment pour faire de la téléphonie non plus un angle mort, mais un véritable maillon du plan de crise communal.
Contactez FranceIP pour faire le point sur votre installation et ce qu’il faudrait pour sécuriser votre continuité téléphonique et votre connexion ou retrouvez nous au Salon des Maires et des Collectivités Locales, du 24 au 26 novembre 2026, Paris Expo Porte de Versailles, pavillon 7 .
Oui. L'ANSSI a traité 218 incidents touchant des collectivités territoriales en 2024, et la motivation des attaquants est d'abord financière : une petite commune est souvent visée parce qu'elle est moins protégée, pas parce qu'elle est importante. Le téléphone fait partie de la surface d'attaque, au même titre que la messagerie.
Ne jamais exécuter la demande pendant l'appel. Raccrochez et rappelez la personne sur un numéro déjà connu, jamais sur celui qui vient de s'afficher, car un numéro peut être usurpé et une voix imitée. Cette règle de contre-appel doit être écrite et connue de tous les agents.
Oui. Un standard IP mal protégé peut être détourné pour passer des appels vers des numéros surtaxés ou l'étranger, souvent la nuit ou le week-end quand la mairie est fermée. Le blocage des destinations inutiles, des plafonds de consommation et des alertes chez l'opérateur limitent fortement ce risque.
Cela dépend de la façon dont elle a été installée. Si la voix ne dépend pas des postes informatiques et si des renvois vers des mobiles sont prévus, la mairie reste joignable. C'est à vérifier avant la crise, et à inscrire dans le Plan Communal de Sauvegarde.
Toutes les lignes analogiques encore sur le réseau cuivre : standard, mais aussi alarmes, téléphones d'ascenseur, écoles, cantine, agence postale ou équipements techniques. Selon les communes, les coupures techniques s'échelonnent à partir de 2027 et jusqu'à fin 2030 au plus tard.
17Cyber.gouv.fr assiste les collectivités victimes 24h/24 et 7j/7. Cybermalveillance.gouv.fr met à disposition des kits de sensibilisation et héberge un guide pour intégrer le risque cyber au Plan Communal de Sauvegarde des communes de moins de 3 500 habitants. Le CSIRT de votre région peut aussi vous accompagner.
FranceIP vous donne accès à un nombre étendu d’outils de collaboration, toujours plus puissants et mieux protégés. Connectée aux réseaux voix français et internationaux, notre présence permet de transporter les communications sur notre réseau privé dans les meilleures conditions de fiabilité et de qualité audio.
Notre réseau couvre le territoire national. Nos solutions d’accès intègrent les principaux réseaux d’infrastructure (collectivités et opérateurs privés) pour proposer 100% des technologies disponibles. Nos équipements de cœur de réseau sont homogènes et mono-marque, Cisco. La performance et la disponibilité du réseau sont monitorées en temps réel 24h/24 et 7j/7.
Permet d'avoir un contact personnalisé permettant la résolution des problèmes…pharmacie